Бүгінде азаматтардың жеке мәліметтері күнделікті өмірде кеңінен қолданылатын маңызды ақпарат түріне айналды. Мемлекеттік қызметтерді пайдалану, банк шотын ашу, несие алу, медициналық ұйымдарға тіркелу немесе интернет-дүкендерден тауар сатып алу барысында азаматтар өздерінің жеке деректерін түрлі мекемеге ұсынады, деп хабарлайды turkystan.kz.
Жеке сәйкестендіру нөмірі (ЖСН), байланыс телефоны, мекенжай немесе денсаулық жағдайына қатысты ақпараттар бөгде тұлғалардың қолына түскен жағдайда, олар заңсыз әрекеттер жасауға немесе алаяқтық мақсатта қолданылуы ықтимал.
Бұл мәселе тек киберқылмыскерлердің заңсыз әрекеттерімен ғана байланысты емес. Азаматтардың дербес деректерінің жария болып кетуіне ұйымдардың ақпараттық жүйелеріндегі қауіпсіздік олқылықтары, қызметкерлердің жеке мәліметтерге негізсіз қол жеткізуі, ақпаратты сақтау ережелерінің бұзылуы әсер етуі мүмкін.
Осындай оқиғалар азаматтар үшін түрлі қауіп-қатерлерге әкелуі мүмкін. Атап айтқанда, олардың атына заңсыз несие рәсімделуі, бопсалау әрекеттері, жалған құжаттар рәсімделуі немесе жеке ақпаратты пайдалану арқылы алаяқтық жасалуы әбден мүмкін.
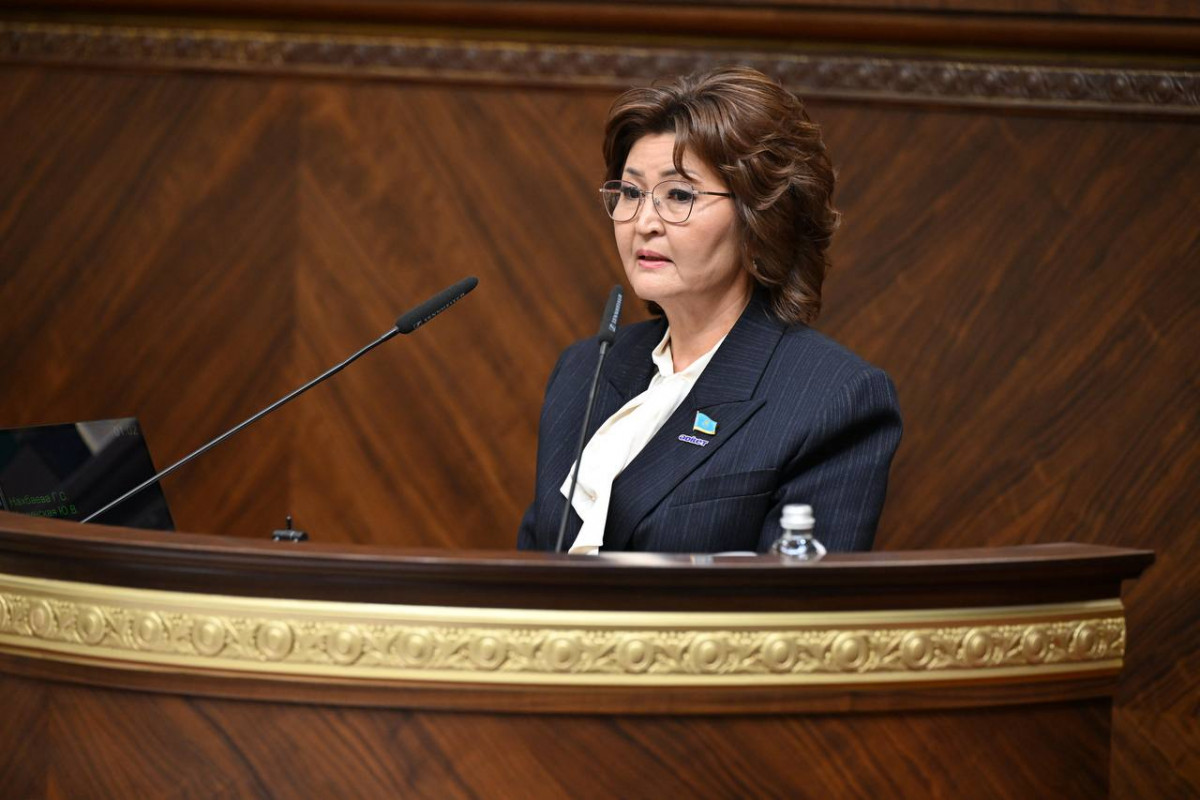
Бұл мәселенің кезек күттірмейтін өзекті екенін Құрылтай депутаты, «Әділет» партиясы фракциясының мүшесі Ләззат Жылқыбаеваның Бас прокурор Берік Асыловқа және Премьер-министрдің орынбасары, Жасанды интеллект және цифрлық даму министрі Жаслан Мәдиевке бүгін жолдаған депутаттық сауалында да атап өтілген.
Депутат цифрлық дәуірде азаматтардың жеке және отбасылық құпиясын қорғау, дербес деректердің заңсыз жиналуы мен пайдаланылуына жол бермеу мәселесін көтеріп, нақты тексерулер жүргізу мен азаматтардың бұзылған құқықтарын қалпына келтіру қажеттігіне назар аударды.
«Жақында Қызылорда облысының Шиелі ауданында жеті білім беру ұйымы 529 қызметкердің дербес деректерін мемлекеттік сатып алу порталында ашық жариялаған. Ал Семей қаласында қызметкерлермен қатар 344 кәмелетке толмаған баланың деректері ашық қолжетімді болған.Бұл деректерді алу үшін ақпараттық жүйені бұзудың да қажеті болмаған. Оларды қорғауға тиіс ұйымдардың өздері ашық жариялаған», – дейді депутат.
Сондай-ақ депутат жуырда ел тұрғындарының «Яндекс» компаниясының такси және жеткізу сервистерін пайдалана алмай қалғанын, компания бұл жағдайды шетелдегі инфрақұрылымда туындаған ақаумен байланыстырғанын да атап өтті.
«Күн сайын азаматтардың телефон нөмірі, мекенжайы, жүріп-тұру бағыты мен төлем деректерін өңдейтін сервистің шетелдегі бір ақаудан тоқтап қалуы бұл деректердің нақты қай елде, қандай құқықтық режимде өңделетінін ашық анықтауды талап етеді», – дейді Ләззат Жылқыбаева.
Жоғарыда атап өткеніміздей, ақпараттық қауіпсіздік мәселесі тек сырттан жасалатын кибершабуылдармен шектелмейді. Құжаттарды жариялау кезінде қызметкерлердің қолжетімділік құқықтарын шектеу және ақпараттың сыртқа шығуын бақылау да маңызды.
Ресми статистика не дейді?
Жасанды интеллект және цифрлық даму министрлігі Ақпараттық қауіпсіздік комитетінің ресми мәліметтеріне сәйкес, 2025 жылы дербес деректерді қорғау саласында 77 жоспардан тыс тексеру жүргізілген. Мұның нәтижесінде 38 әкімшілік іс қозғалып, 5 жеке тұлға және 33 заңды тұлға мен лауазымды тұлға жауапкершілікке тартылған. Салынған айыппұлдардың жалпы сомасы – 17 546 350 теңге. Биыл жыл басынан бері тағы 44 тексеру жүргізілген.
Биылғы тамыз айында дербес деректерді қорғау және киберқауіптерге қарсы іс-қимыл мәселелері бойынша өткен кеңесте Бас прокуратура өкілдерінің мәліметінше, 2026 жылдың 7 айында дербес деректерді қорғау саласында 90 қылмыстық құқық бұзушылық тіркелген. Бұл өткен жылдың сәйкес кезеңіндегі 172 фактпен салыстырғанда 47,7%-ға аз. Тағы бір айта кетерлігі, осы аралықта 58 адам сотталған. Сонымен бірге, дербес деректер және оларды қорғау туралы заңнаманы бұзғаны үшін әкімшілік жауапкершілікке тартылған адамдар саны 4 есе өсті.
Сонымен қатар мұндай бұзушылықтар үшін жауапкершілік күшейтілгені белгілі болды. Әкімшілік айыппұлдардың мөлшері 3 есеге ұлғайтылып, киберқауіпсіздік талаптарын бұзғаны үшін 1 000 АЕК-ке дейін, ал дербес деректер туралы заңнаманы бұзғаны үшін 2 000 АЕК-ке дейін белгіленді. Жауапкершілікке тартудың ескіру мерзімі 1 жылға дейін ұзартылды.
Министрлік ұсынған бұл деректер дербес деректерді қорғау талаптарының бұзылуы жекелеген жағдайлармен ғана шектелмейтінін және мемлекеттік бақылау тетіктерінің жұмыс істеп тұрғанын көрсетеді. Алайда мұндай жауапкершілік шараларының күшейтілуі дербес деректердің толық қорғалуына толық кепілдік бермейді.
Қауіп тек хакерлерден емес...
Дербес деректерді қорғау үшін жекелеген қауіпсіздік шараларын енгізу жеткіліксіз. Ақпараттың әртүрлі ұйымда сақталуы және оған қол жеткізе алатын тұлғалар санының көптігі азаматтардың жеке мәліметтерін қорғаудың кешенді жүйесін қалыптастыруды талап етеді. Бұл ретте қандай технологияларды қолдану қажет және деректердің сыртқа таралу қаупін қалай азайтуға болады? Киберқауіпсіздік саласының сарапшысы, Target Information Security компаниясының негізін қалаушы Лаура Тлепинаның түйткілі көп бұл мәселеге қатысты айтар өз ұсынысы бар.
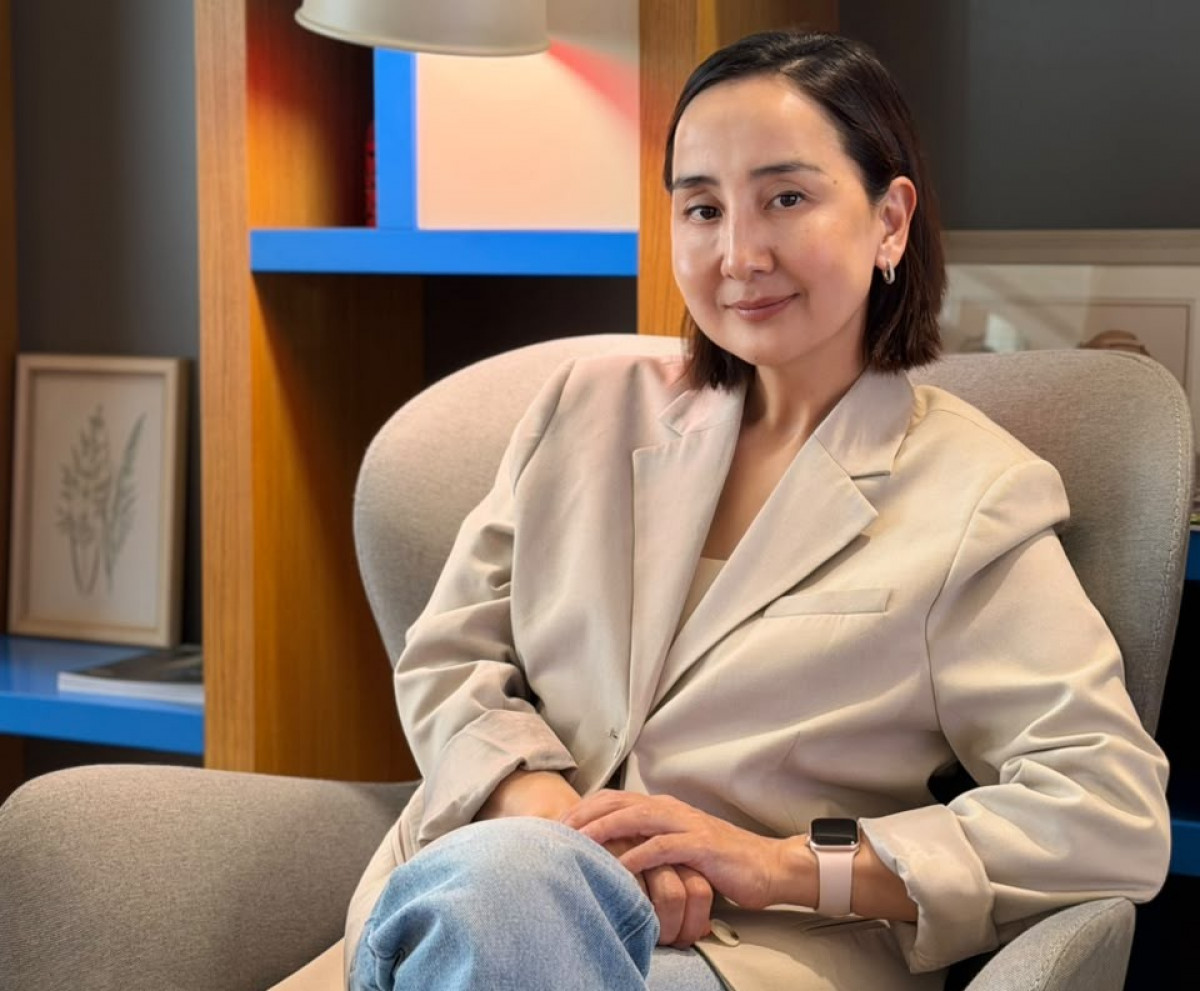
«Бұл жерде бір маңызды нәрсені түсінуіміз керек: азаматтардың дербес деректерін қорғау дегеніміз – бір ғана бағдарлама орнатып, мәселені шешу емес. Бүгінде біздің жеке деректеріміз банктерде, ауруханаларда, мемлекеттік мекемелерде, ұялы байланыс операторларында, интернет-дүкендерде және басқа да көптеген ұйымдарда сақталады. Яғни, бір адамның жеке мәліметтері бірнеше ақпараттық жүйеде қатар жүреді. Сондықтан Қазақстанға барлық деректі бір жерге жинайтын жүйеден гөрі, оларды сақтайтын ұйымдарға ортақ қауіпсіздік талаптарын енгізіп, сол талаптардың орындалуын бақылайтын бірыңғай қорғаныс тетігі қажет. Мысалы, азаматтың ЖСН-і, телефон нөмірі, мекенжайы немесе медициналық мәліметтері рұқсатсыз көшіріліп, сыртқа жіберілмек болса, қауіпсіздік жүйесі мұндай әрекетті анықтап, қауіпті операцияны автоматты түрде тоқтата алуға тиіс. Бұл үшін әлемде DLP, SIEM, қолжетімділікті басқару, деректерді шифрлау сияқты технологиялар қолданылады. Дегенмен ешбір технология деректердің сыртқа шығу қаупін 100 пайыз жоя алмайды. Өйткені қауіп тек хакерлерден емес, кейде ұйым қызметкерлерінің қателігінен немесе өз өкілеттігін теріс пайдалануынан да туындайды», – дейді ол.
Лаура Тлепинаның пікірінше, бұл бағыттағы жұмысты бірнеше бағыт бойынша қатар жүргізу қажет.
«Біріншіден, дербес деректерді жинайтын және өңдейтін ұйымдардың қауіпсіздік деңгейіне қойылатын талаптар нақты әрі бірізді болуы керек. Әр ұйым қандай деректерді сақтайтынын, оған кімдердің қол жеткізе алатынын және ақпараттың қайда жіберілетінін бақылауға міндетті.
Екіншіден, деректерге қолжетімділік шектелуі тиіс. Мысалы, ауруханадағы қызметкер өз жұмысына қатысы жоқ азаматтың медициналық мәліметтерін еркін қарай алмауы керек. Әр қызметкер тек өз міндетін орындауға қажетті ақпаратқа ғана қол жеткізуі қажет.
Үшіншіден, күмәнді әрекеттерді автоматты түрде анықтайтын технологияларды енгізу маңызды. Егер бір қызметкер қысқа уақыт ішінде мыңдаған адамның деректерін көшіре бастаса, жүйе мұны қалыпты әрекет деп қабылдамауы керек. Мұндай жағдайда қауіпсіздік мамандарына дереу хабар беріліп, қажет болса, әрекет тоқтатылуы тиіс.
Төртіншіден, ақпараттық жүйелердің қауіпсіздігі тәуелсіз тексеруден тұрақты өтіп отыруы қажет. Себебі бүгін қауіпсіз болған жүйе ертең жаңа осалдықтардың пайда болуына байланысты қауіпке ұшырауы мүмкін.
Ең бастысы, деректердің сыртқа шығып кеткенін анықтаумен ғана шектелмей, оның алдын алатын жүйеге көшуіміз керек», – дейді маман.
Отандық технологиялардың әлеуеті жетерлік
Құрылтай депутаты Ләззат Жылқыбаева бүгінгі отырыста дербес деректерді қорғауды күшейтуге бағытталған бірнеше шаралар легін ұсынды. Құрылтай депутаты Ләззат Жылқыбаева дербес деректерді қорғауды күшейтуге бағытталған бірқатар шараны ұсынды. Олардың қатарында деректердің заңсыз таралуын тексеру, ұйымдардың ақпаратты сақтау және өңдеу талаптарының орындалуын бақылау, сондай-ақ азаматтардың бұзылған құқықтарын қалпына келтіру тетіктерін жетілдіру ісі бар.
Маман Лаура Тлепинаның айтуынша, еліміздегі IT және киберқауіпсіздік саласындағы компаниялар Ләззат Жылқыбаева атап өткен шаралардың тиімді жүзеге асуы үшін технологиялық шешімдер негізінде жүйелерді әзірлеп, енгізуге қауқарлы. Оның айтуынша, отандық IT-компаниялар ақпараттық жүйелердің қорғалуын қамтамасыз ету, кибершабуылдардың алдын алу және жеке мәліметтердің заңсыз таралуын бақылау бағытында маңызды рөл атқара алады.
«Мен қазақстандық IT және киберқауіпсіздік компанияларының мұндай жүйені әзірлеуге және енгізуге әлеуеті бар деп есептеймін. Елімізде ақпараттық жүйелердің қауіпсіздігін тексеретін, кибершабуылдарды анықтайтын, деректердің сыртқа таралуын бақылайтын технологиялармен жұмыс істейтін отандық мамандар мен компаниялар бар.
Әрине, әлемдік тәжірибеде қолданылатын кейбір күрделі технологиялар бойынша шетелдік өндірушілердің мүмкіндіктері кеңірек болуы мүмкін. Сондықтан халықаралық шешімдерді пайдаланудан толық бас тарту міндетті емес. Бірақ менің ұстанымым мынадай: Қазақстан азаматтарының дербес деректерінің қауіпсіздігі шетелдік технологияларға толық тәуелді болмауы тиіс.
Біз өзіміздің технологиялық мүмкіндіктерімізді дамытуымыз керек. Отандық компаниялар жүйенің архитектурасын әзірлеп, оны енгізіп, техникалық қолдау көрсетіп, қауіпсіздігін тұрақты бақылауды қамтамасыз ете алады.
Ал шетелдік технологиялар қолданылған жағдайда олардың қауіпсіздігі, деректерге қол жеткізу мүмкіндіктері, техникалық тәуелділік тәуекелдері және Қазақстан заңнамасына сәйкестігі мұқият бағалануы тиіс. Бұл жерде басты өлшем – бағдарламаның қай елде жасалғаны ғана емес, оның қаншалықты сенімді екенінде, тексерілгендігінде және басқарылатындығында.
Біз бір маңызды шындықты түсінуіміз керек: азаматтардың дербес деректері – жай ғана ақпарат емес. Оның артында адамның жеке өмірі, қаржылық қауіпсіздігі, абыройы және мемлекетке деген сенімі тұр. Бүгінде деректердің заңсыз таралуы тек техникалық мәселе емес, бұл – азаматтардың қауіпсіздігіне тікелей әсер ететін мәселе. Сондықтан біздің мақсатымыз деректер таралып кеткеннен кейін кінәліні іздеу ғана емес, олардың заңсыз таралуына барынша жол бермейтін қауіпсіз цифрлық орта қалыптастыру болуға тиіс», – дейді Лаура Тлепина.


